
Microsoft предупреждава за сериозна уязвимост засягаща всички поддържани версии на Windows

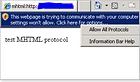 Компанията Microsoft предупреждава потребителите на съвременните десктоп и сървърни версии на операционната система Windows за намерена уязвимост, която позволява изпълняването на зловреден код на клиентската машина чрез уеб страници.
Уязвимостта, за която беше съобщено за първи път в края на миналата седмица, засяга всички „поддържани“ версии на Windows, включително Windows XP, Windows Vista, Windows 7 и Windows Server 2003 и 2008.
Според специалисти от Microsoft, уязвимостта е резултат на „бъг“ в интерпретатора на MHTML протокола и позволява на атакуващия да получи достъп до конфиденциална потребителска информация.
За да може да се възползва от „дупката“ в сигурността, злоумишленика трябва да убеди потребителя да посети предварително подготвена уеб страница, на която да се изпълни зловредният скрипт. Подобен механизъм се използва и при т.нар. Cross-site scripting (XSS) атаки.
За момента не е известен нито един случай за използване на експлойта, независимо, че информацията за него беше публикувана в голям брой сайтове. Специалистите от Microsoft вече работят по създаването на „пач“ отстраняващ уязвимостта. До излизането на „кръпката“ потребителите които се чувстват притеснени от „уязвимостта“ могат да блокират MHTML протокола, с помощта на предоставеният от Microsoft инструмент FixIt.
| Comments |
|
Покажи Disqus коментарите »
Това позволява на Disqus Inc. да обработва някои от вашите данни. Disqus privacy policy
No Comments have been Posted.
Освен това е възможно да виждате и реклами от трети страни. |
| Post Comment |
| Please Login to Post a Comment. |
| Ratings |
|
Rating is available to Members only.
Please login or register to vote. No Ratings have been Posted.
|


-
itni на: 26.06.2026 19:04
-
atanasis boyadzisis на: 26.06.2026 15:06
-
ogi444 на: 23.11.2020 13:27
-
user на: 06.08.2020 21:33
-
Rumyana Asenova на: 24.07.2020 08:37
 Как да пускате видео от YouTube във фонов режим на Android и iOS
Прочита: 29904- Как да възстановите изтрити снимки от Android телефони
Прочита: 51328 - 10 лесни стъпки за ускоряване на Windows 10
Прочита: 27947 - Как да премахнем от браузъра злонамерен софтуер, нежелани реклами, изскачащи ...
Прочита: 72634 - Android: Как да изтрием историята на търсенето в мобилното приложение на YouTube
Прочита: 31981
- Как се свалят субтитри от YouTube
Прочита: 68967 - Използвайте старият си телефон като домашна охранителна камера, която можете ...
Прочита: 1228923 - Firefox 32: Възстановяване на елементите и премахване на иконите от контекстн...
Прочита: 214178 - Пет начина да освободите място на твърдия диск
Прочита: 48378 - Thunderbird: Как да променим търсачката по подразбиране от Bing на Google
Прочита: 49124
Архив новини:

RJ TextEd Portable 16.68 RJ TextEd 16.68 SingleFile (за Chrome, Firefox, E ... BleachBit 6.0.5 Beta / 6.0.4 Fina ... Shark007 Codecs 20.9.5 Dropbox 275.3.3537 Beta / 274.4. ... Get My IP 0.24.0 Core Temp 1.21.0 Q-Dir 12.79 Final Maxthon Browser 7.5.3.2800 Final Mp3tag 3.37 Beta 2 / 3.36.1 Final foobar2000 2.26.1 Final Telegram Desktop 7.3.1 Final Wine 11.19 Dev / 11.0 Stable 7-Zip Portable 26.04 AutoHotkey 2.0.30 / 1.1.37.02 OBS Studio 33.0.0 RC 1 / 32.2.2 F ... K-Lite Mega Codec Pack 20.0.5 Google Chrome 156.0.8078.17 Beta YouTube Downloader HD 6.1.2 doPDF 11.9.530 EmEditor Free 26.3.0 TeraCopy 4.0.5 Final Media Player Classic Home Cinema ... Media Player Classic - Home Cinem ... Free PC Audit 5.4.1 Opera Portable 137.0.6036.39 Opera 137.0.6036.39 Viber за компютър 29.0.0.0 Vivaldi 8.2.4133.84 Final / 8.3.4 ...Архив новини »
| Фото галерия |

|